Анатомия WebRTC-утечек: как браузеры тайно выдают ваш реальный IP
Вы можете использовать самые передовые технологии маскировки трафика, регулярно очищать кэш и использовать приватный режим просмотра сайтов, но все равно оставаться полностью уязвимым для деанонимизации. Один из самых опасных и при этом незаметных каналов утечки персональных данных в современном интернете — это технология WebRTC.
Эта функция встроена по умолчанию практически во все популярные браузеры (Google Chrome, Яндекс Браузер, Mozilla Firefox, Safari, Opera, Edge). Она разработана для благих целей, но в руках систем анализа и веб-ресурсов превращается в инструмент, который скрытно передает ваш реальный IP-адрес сайтам в обход активного защищенного соединения. Разберем анатомию этой уязвимости и способы ее устранения.
Что такое WebRTC и зачем она нужна в браузере
WebRTC (Web Real-Time Communication) — это открытый стандарт, который позволяет браузерам обмениваться аудио- и видеоданными напрямую друг с другом в режиме реального времени без установки сторонних плагинов, расширений или медиасерверов.
Именно благодаря WebRTC работают:
- Звонки и видеоконференции прямо внутри вкладок браузера (например, в Google Meet, Zoom, Telegram Web, WhatsApp Web).
- Быстрая передача файлов между пользователями по принципу peer-to-peer (P2P).
- Сетевые онлайн-игры, требующие минимальной задержки сигнала.
Анатомия утечки: как технология обходит защиту
Главная проблема WebRTC заключается в архитектурном принципе ее работы. Чтобы установить прямое P2P-соединение между двумя браузерами, устройства должны узнать локальные и публичные сетевые адреса друг друга. Для этого технология использует специальные протоколы (STUN/ICE-серверы).
Процесс скрытой деанонимизации происходит по следующему сценарию:
- Вы заходите на сайт с включенным защищенным соединением. Ваш основной сетевой трафик зашифрован и идет через удаленный прокси-сервер. Сайты видят подменный IP-адрес.
- Скрипт на веб-странице выполняет простую команду на языке JavaScript, инициируя стандартный запрос WebRTC.
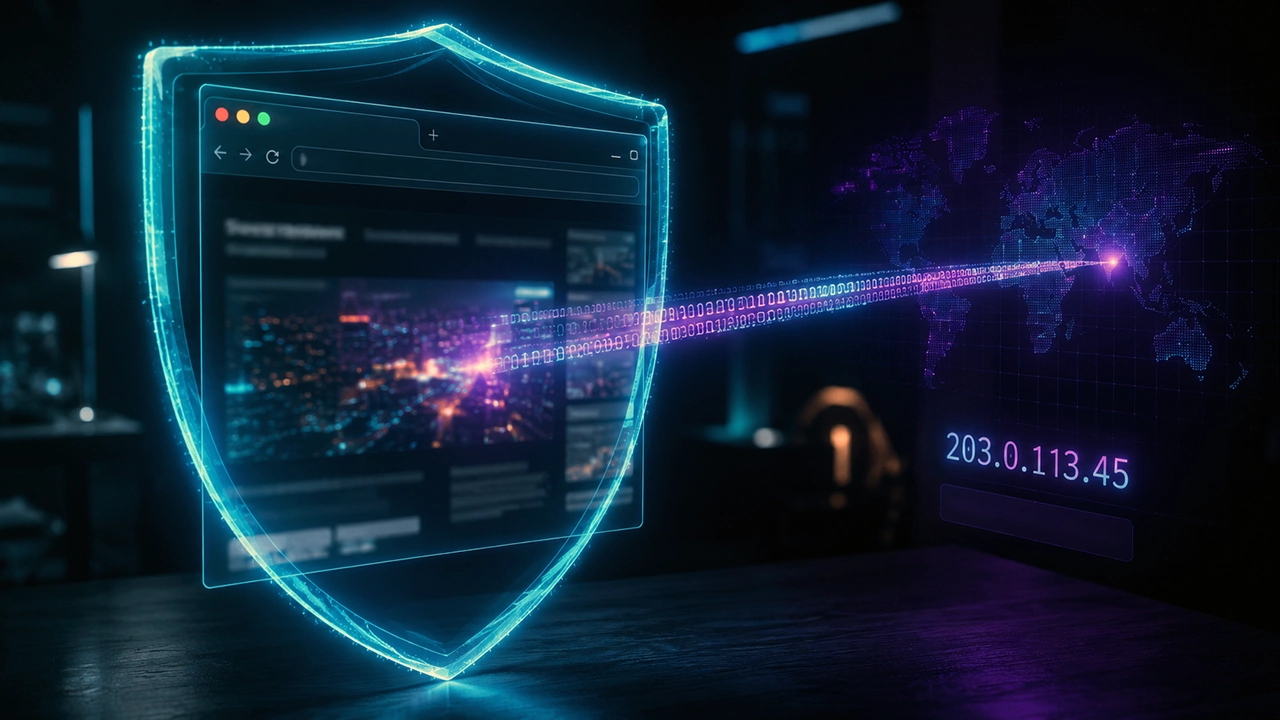
- Браузер обрабатывает этот запрос в обход общей таблицы маршрутизации трафика. Он отправляет пакеты напрямую через ваши физические сетевые интерфейсы, чтобы найти кратчайший путь к сети.
- Технология считывает ваш реальный локальный IP-адрес (внутри домашней сети) и, что критично, реальный публичный IP-адрес, выданный вашим интернет-провайдером.
- Собранные данные возвращаются скрипту на сайте.
В итоге, пока ваш браузер отображает защищенный статус соединения, администраторы сайта или маркетинговые трекеры получают на руки ваш подлинный IP-адрес. Проверить свой браузер на наличие этой уязвимости можно за несколько секунд на специализированных сервисах (например, Browserleaks или ipleak.net).
Кто и зачем использует WebRTC-утечки
Уязвимость активно эксплуатируется не только хакерами, но и легальными коммерческими платформами.
Антифрод-системы крупных платформ
Крупные платежные системы, криптобиржи (например, Binance, Bybit) и доски объявлений используют WebRTC для ведения профилей пользователей. Если система видит, что ваш трафик идет из одной страны, а WebRTC транслирует реальный IP-адрес другой локации, аккаунт мгновенно маркируется как подозрительный и блокируется до выяснения обстоятельств.
Стриминговые сервисы и медиагиганты
Платформы вроде Netflix, Max или спортивные трансляции используют этот метод для выявления пользователей, пытающихся обойти региональные ограничения. Это позволяет им блокировать доступ к контенту, даже если пользователь использует качественные транзитные узлы.
Как полностью заблокировать утечку реального IP
Борьба с WebRTC-утечками требует комплексного подхода, так как простое шифрование трафика на уровне операционной системы не всегда способно остановить внутренние JavaScript-запросы браузера.
-
Использование встроенных функций продвинутых VPN-клиентов
Современные приложения безопасности (такие как AvoVPN) включают в себя встроенные модули защиты от WebRTC-утечек. Они принудительно перехватывают внутренние запросы STUN-серверов и заставляют браузер транслировать через интерфейс WebRTC не ваш реальный IP, а адрес защищенного сервера. Убедитесь, что эта функция активирована в настройках вашего клиента.
-
Установка специализированных браузерных расширений
Если вы используете браузеры на базе Chromium (Chrome, Яндекс Браузер, Opera, Edge), вы можете установить официальные плагины из магазина расширений:
- WebRTC Leak Shield или WebRTC Control. Эти утилиты полностью отключают базовые API-функции WebRTC в браузере или жестко ограничивают перечень интерфейсов, через которые технология может искать сеть.
-
Ручное отключение WebRTC в настройках (Для Firefox)
Пользователи Mozilla Firefox могут полностью выключить уязвимую технологию на системном уровне без установки стороннего софта:
- Введите в адресной строке фразу about:config и нажмите Enter.
- Примите предупреждение о рисках изменения конфигурации.
- В строке поиска введите параметр media.peerconnection.enabled.
- Дважды кликните по этой строке, чтобы изменить значение с true на false.
После этого технология WebRTC будет полностью деактивирована, однако звонки внутри браузера перестанут работать — для видеосвязи придется использовать отдельные приложения.
Анатомия WebRTC-утечек доказывает, что в современной ИТ-среде защита приватности не может ограничиваться только шифрованием сетевого потока. Сайты используют штатные мультимедийные функции браузеров для скрытой деанонимизации. Регулярная проверка сетевых интерфейсов, использование расширений-блокировщиков и активация встроенных систем защиты в приложениях безопасности позволяют перекрыть этот скрытый канал утечки данных и вернуть полный контроль над своими цифровыми координатами.